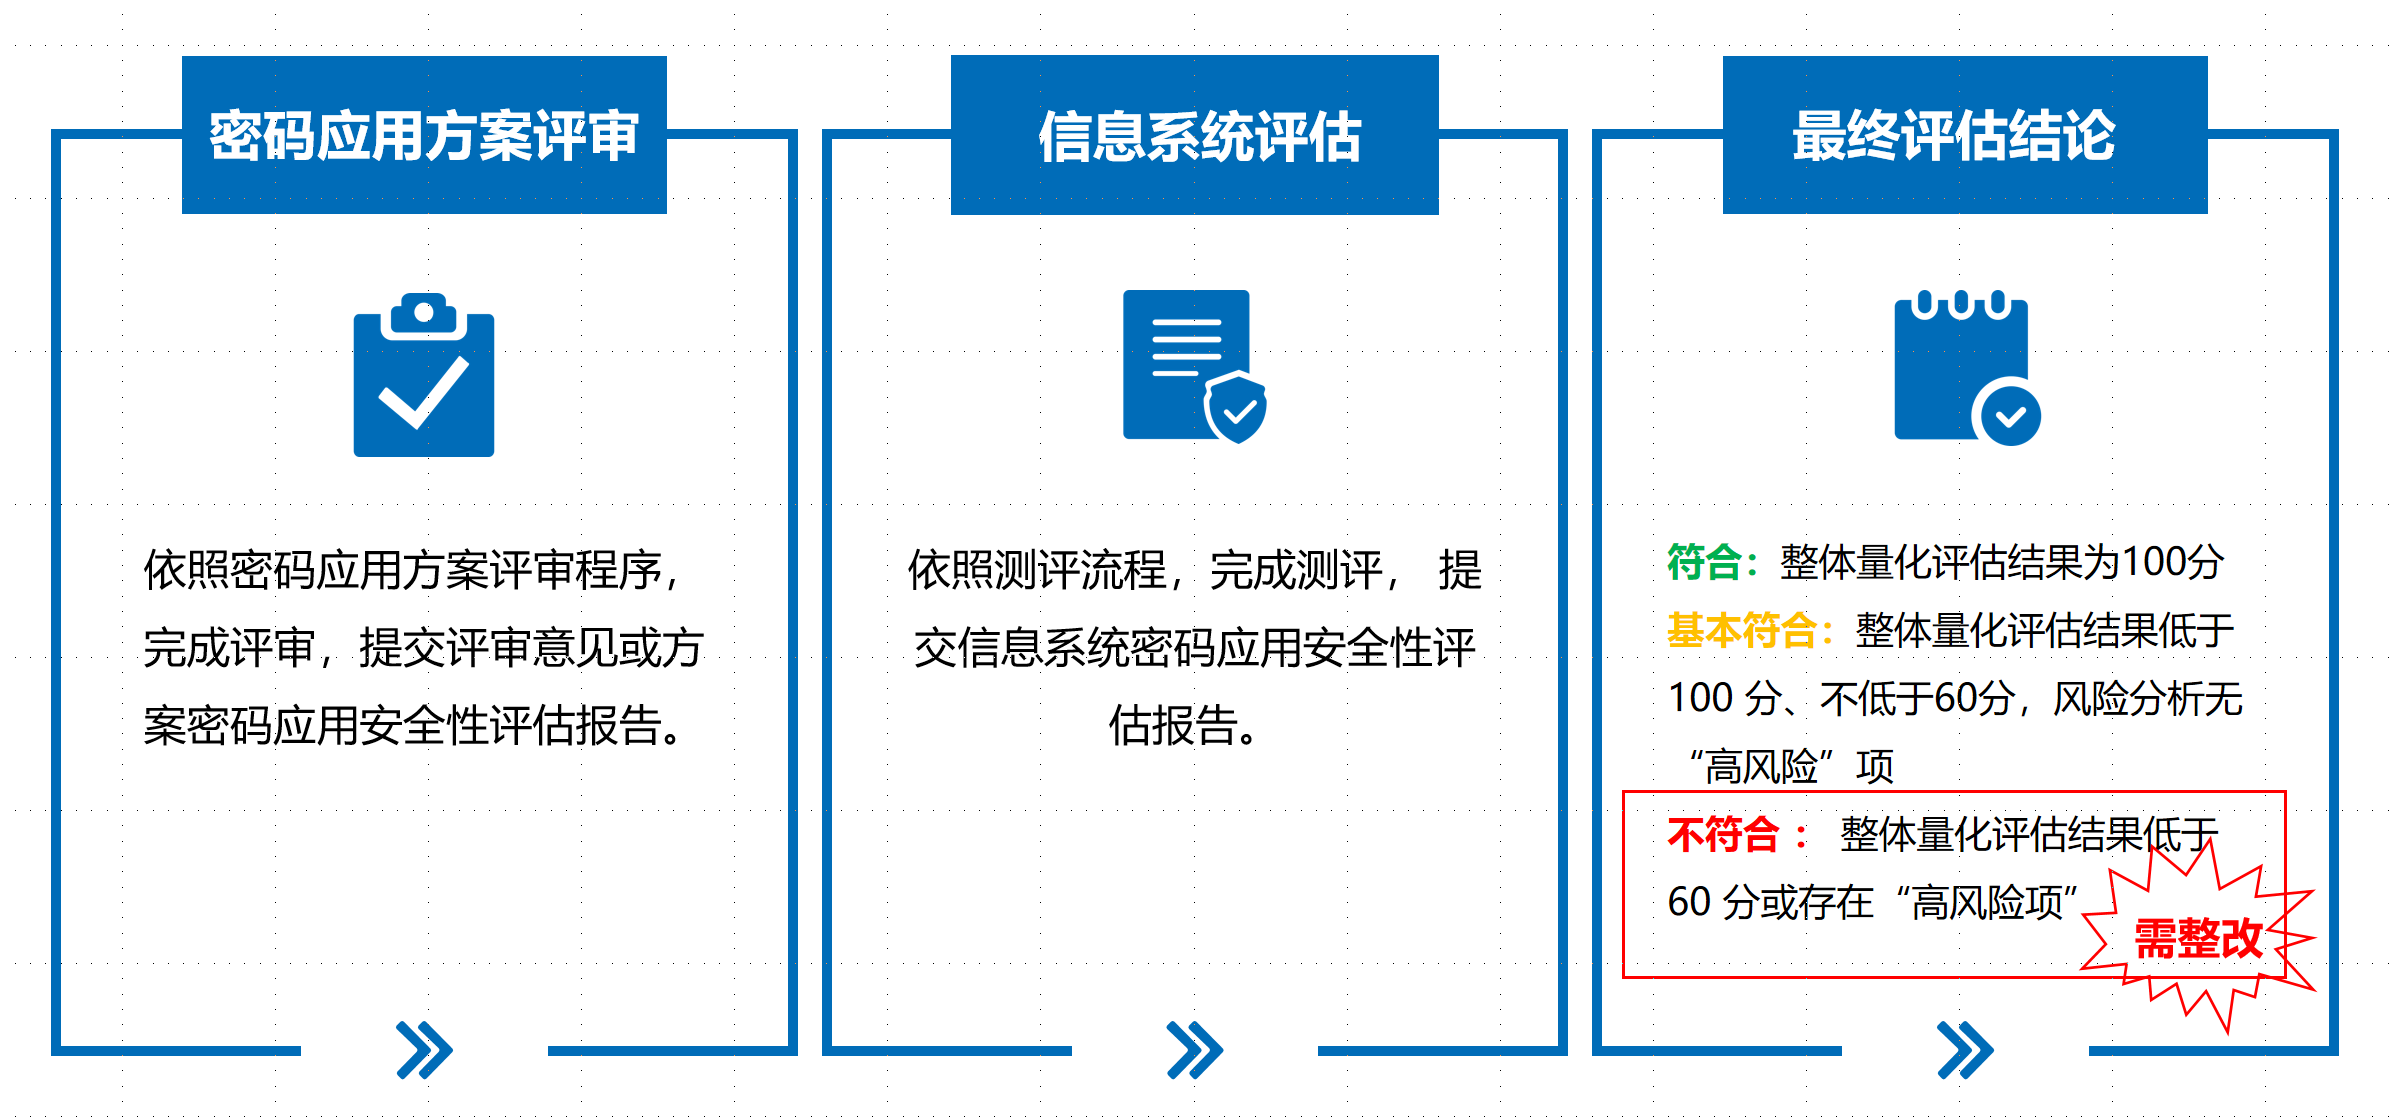
在信息化时代,网络如同一条无边无际的海洋,企业和个人都在其中航行。然而,在这样的环境中,安全问题始终是大家最为关注的话题之一。尤其是对于信息技术依赖程度日益加深的企业而言,如何确保信息资产的安全性呢?信息安全评估正是应对这一挑战的有效手段。
信息安全评估的重要性
信息安全评估,顾名思义,是对企业信息系统进行全面且系统的检查和分析工作。它通过识别、评估和控制风险点,帮助企业构建起一道坚固的信息安全防线。在数字化转型的大潮中,信息安全已成为衡量一家企业竞争力的重要指标之一,如同一个国家的领土不可侵犯一样。
信息安全评估的关键步骤
通常情况下,信息安全评估过程包含如下几个关键环节: - 需求分析:明确企业希望通过此次评估实现哪些目标。是着重提升数据隐私保护力度?还是加强抵御外部攻击的能力?需求分析阶段就是弄清楚这些问题。 - 风险识别与分级:通过问卷调查、访谈等方式了解系统现状,识别出可能存在的安全隐患,并对其等级进行划分。 - 漏洞扫描与测试:借助专业工具对信息系统进行全面扫描,模拟黑客攻击尝试找出潜在弱点。 - 改进措施制定:针对发现的问题提出切实可行的解决方案和防范策略,在未来工作中加以实施。
案例分享
据相关数据显示,近年来因安全漏洞导致的数据泄露事件屡见不鲜。而那些能够定期进行信息安全评估并及时采取相应补救措施的企业,则往往能有效避免此类风险的发生。比如,某跨国集团每年都会聘请第三方专业机构对其全球网络环境开展深度检测,通过对标国际先进标准不断优化自身的防护体系。
结语
综上所述,面对复杂多变的网络安全态势,信息安全评估显得尤为重要。它如同一把钥匙打开了解决诸多问题的大门。因此,无论身处哪个行业、处于何种发展阶段都要时刻保持警惕性,注重信息安全建设,并将其纳入日常管理流程中不可或缺的一部分。
通过科学严谨的方法论和专业化的操作流程来实现对信息系统全方位覆盖式的考察,我们不仅能为用户创造一个更加安全可靠的信息环境,同时也为企业长远发展铺就了坚实的基础。